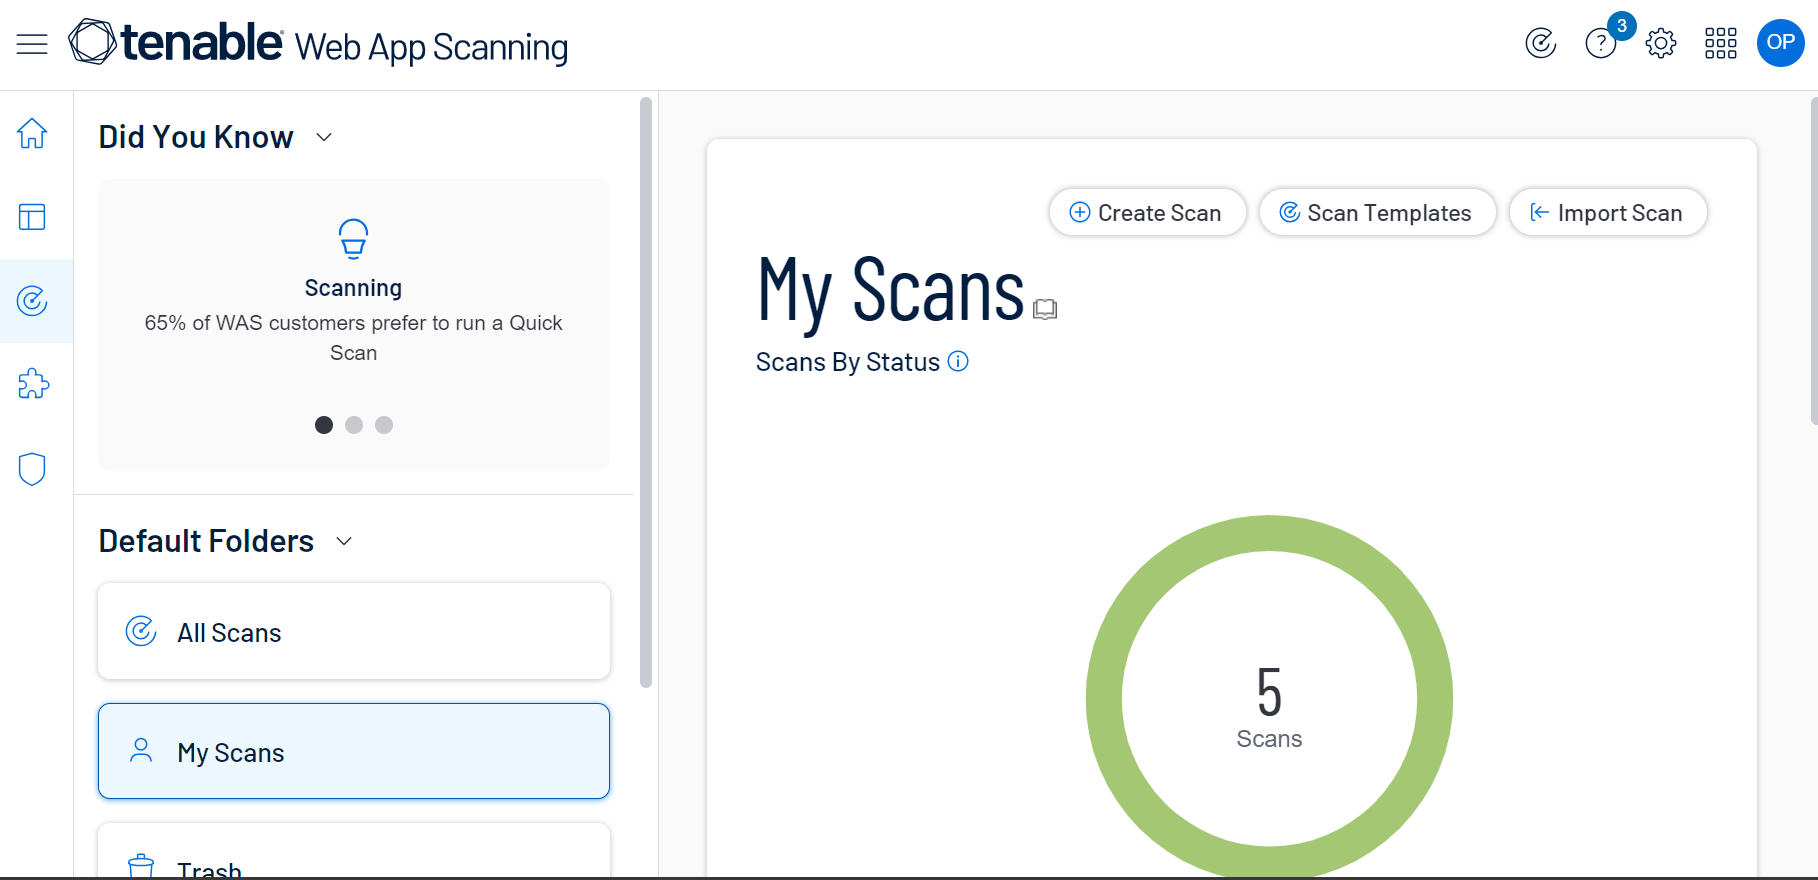
Tenable Web App Scanning to zaawansowane narzędzie klasy DAST (Dynamic Application Security Testing), które służy do automatycznego testowania bezpieczeństwa działających aplikacji internetowych oraz interfejsów API od strony publicznego internetu. Skaner symuluje zachowanie realnego hakera, tworząc mapę stron i formularzy a następnie bada kod i użyte komponenty pod kątem podatności.
Model wdrożenia: Chmura (SaaS) oraz On-premises (zintegrowana w Tenable Security Center).
Automatyczna analiza struktury i zawartości aplikacji internetowych, aby szybciej przygotować kompleksową ocenę bezpieczeństwa. Skanowanie nowoczesnych aplikacji, oparte na JavaScript, AJAX, HTML5 oraz architekturze SPA, eliminując martwe punkty w zabezpieczeniach.
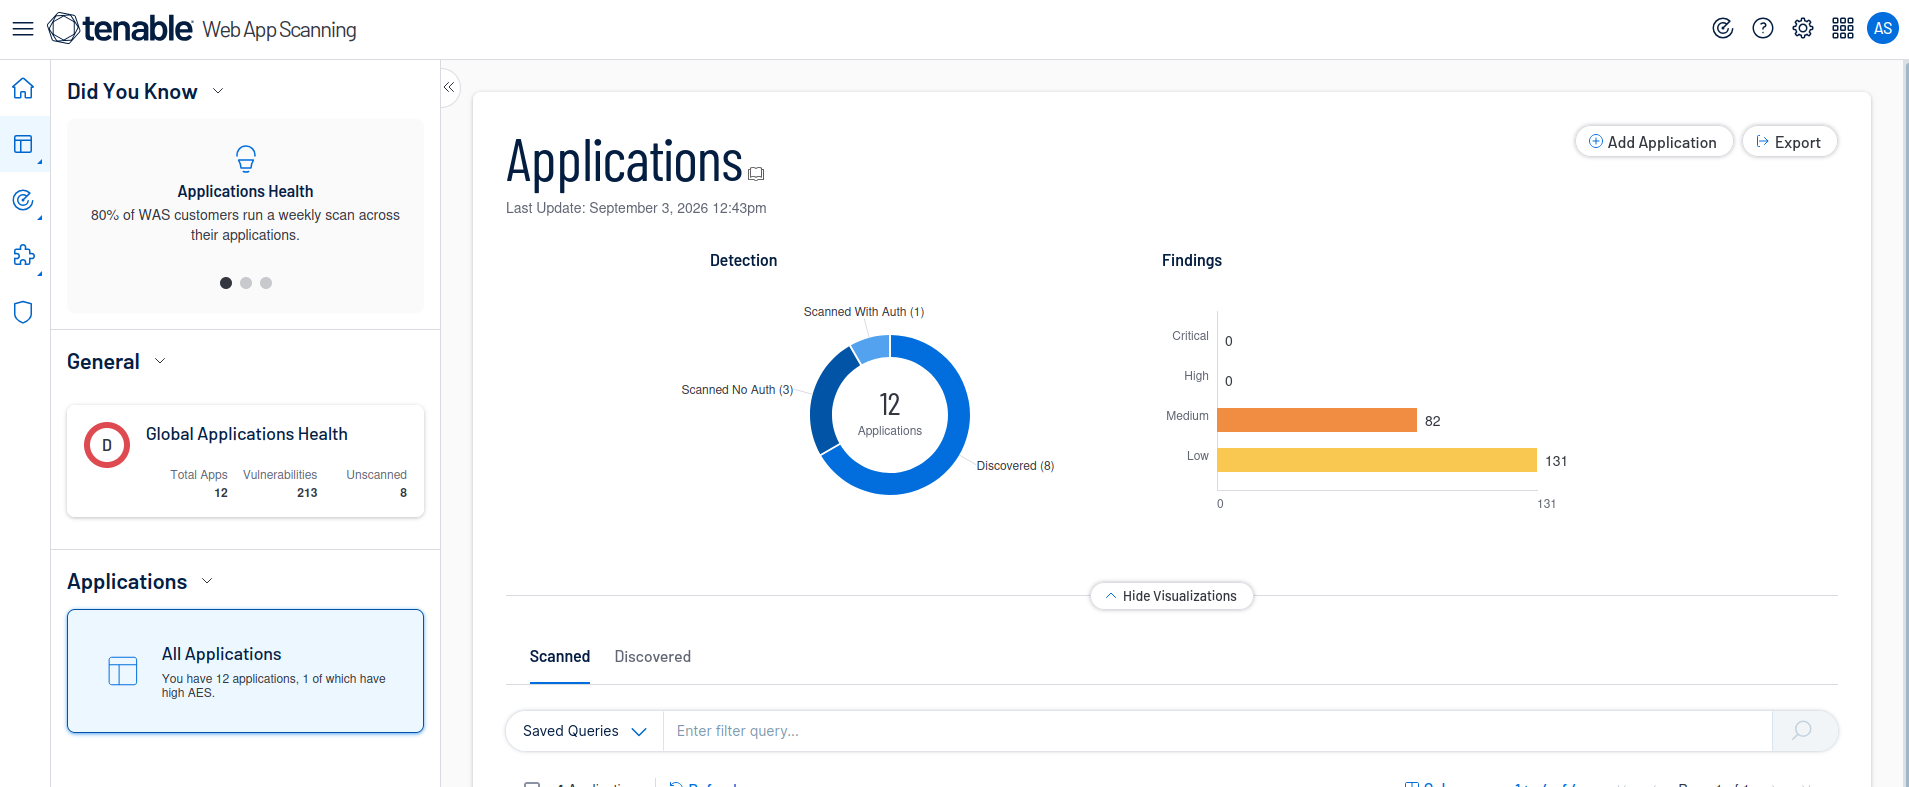
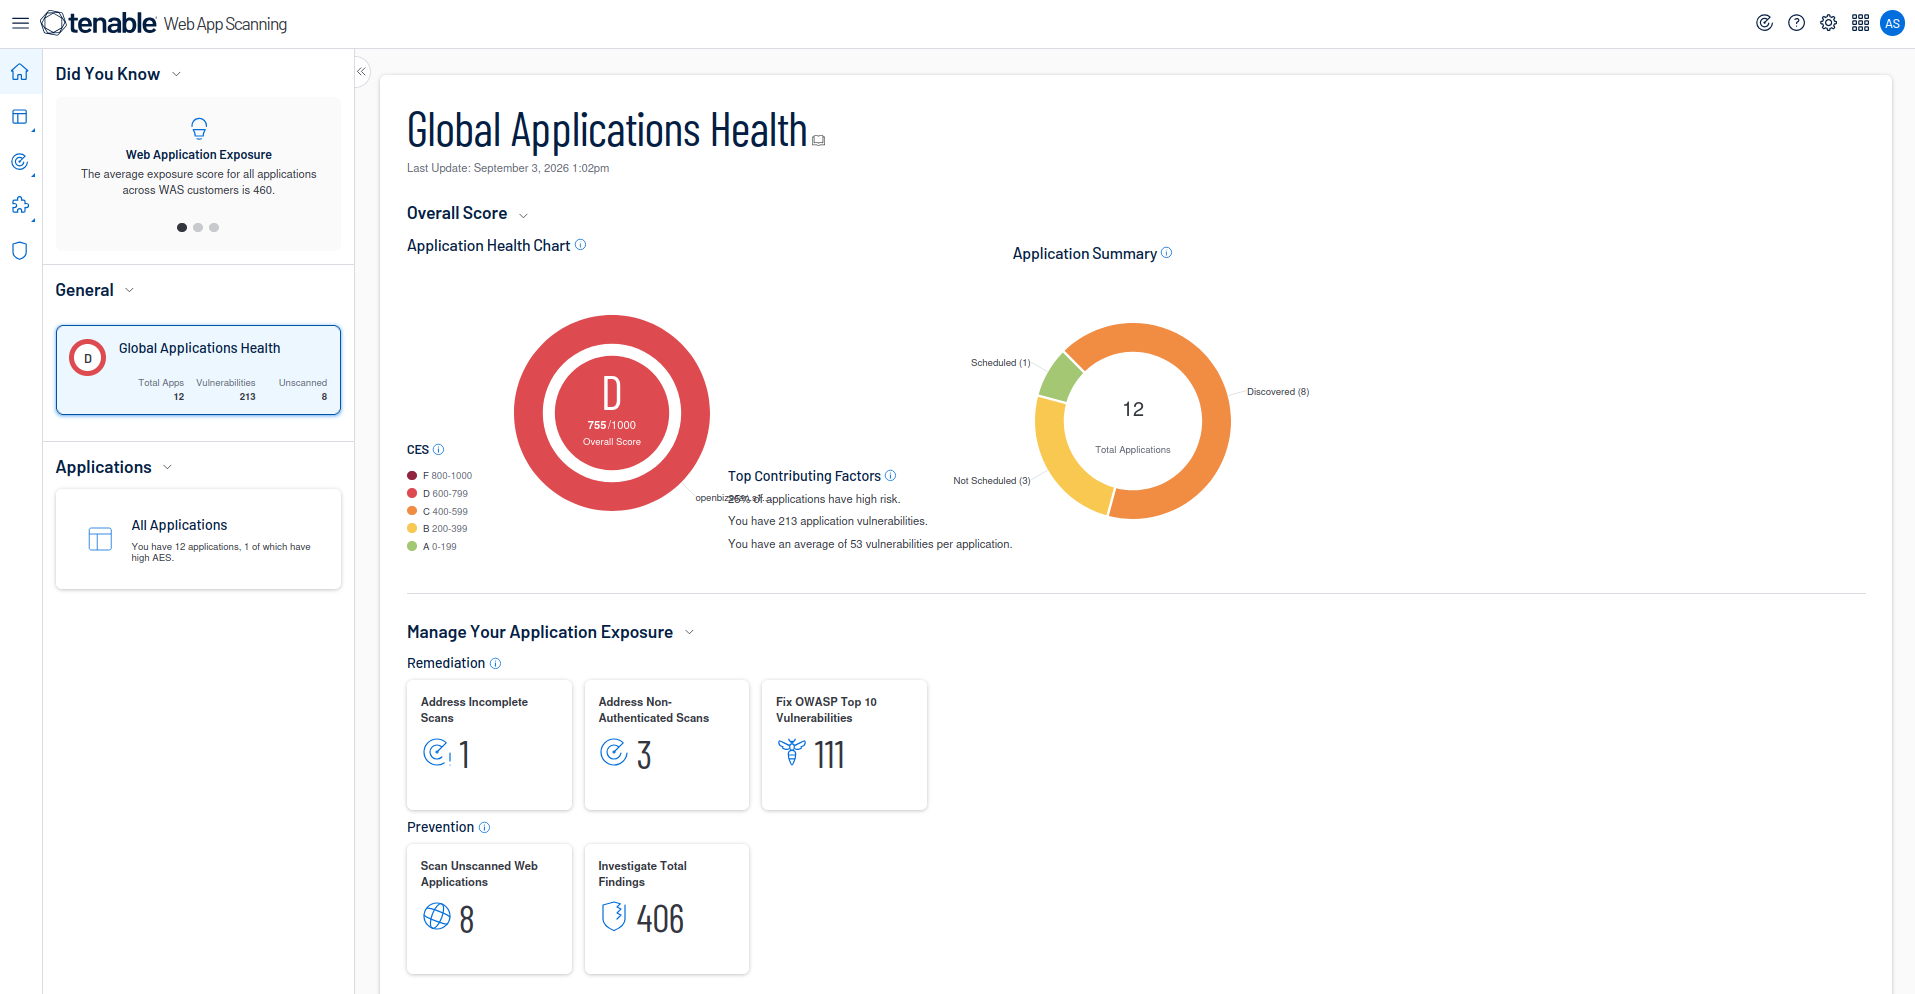
Monitorowanie poziom bezpieczeństwa aplikacji za pomocą czytelnych dashboardów prezentujących podatności, poziom ryzyka, zgodność z OWASP Top 10 oraz trendy zmian w czasie. Szybka ocena bezpieczeństwa – wykrywanie najczęstszych podatności już w ciągu kilku minut i błyskawiczna identyfikacja obszarów wymagających zabezpieczenia. Narzędzie przystępne również dla osób bez wiedzy programistycznej
Konfiguracja zakresu skanowania, wykluczająca wybrane adresy URL lub elementy aplikacji, aby ograniczyć wpływ na jej działanie. Automatyczne skanowanie aplikacji internetowych pozwala szybko identyfikować zagrożenia i daje możliwość zobaczenia zmian w czasie.
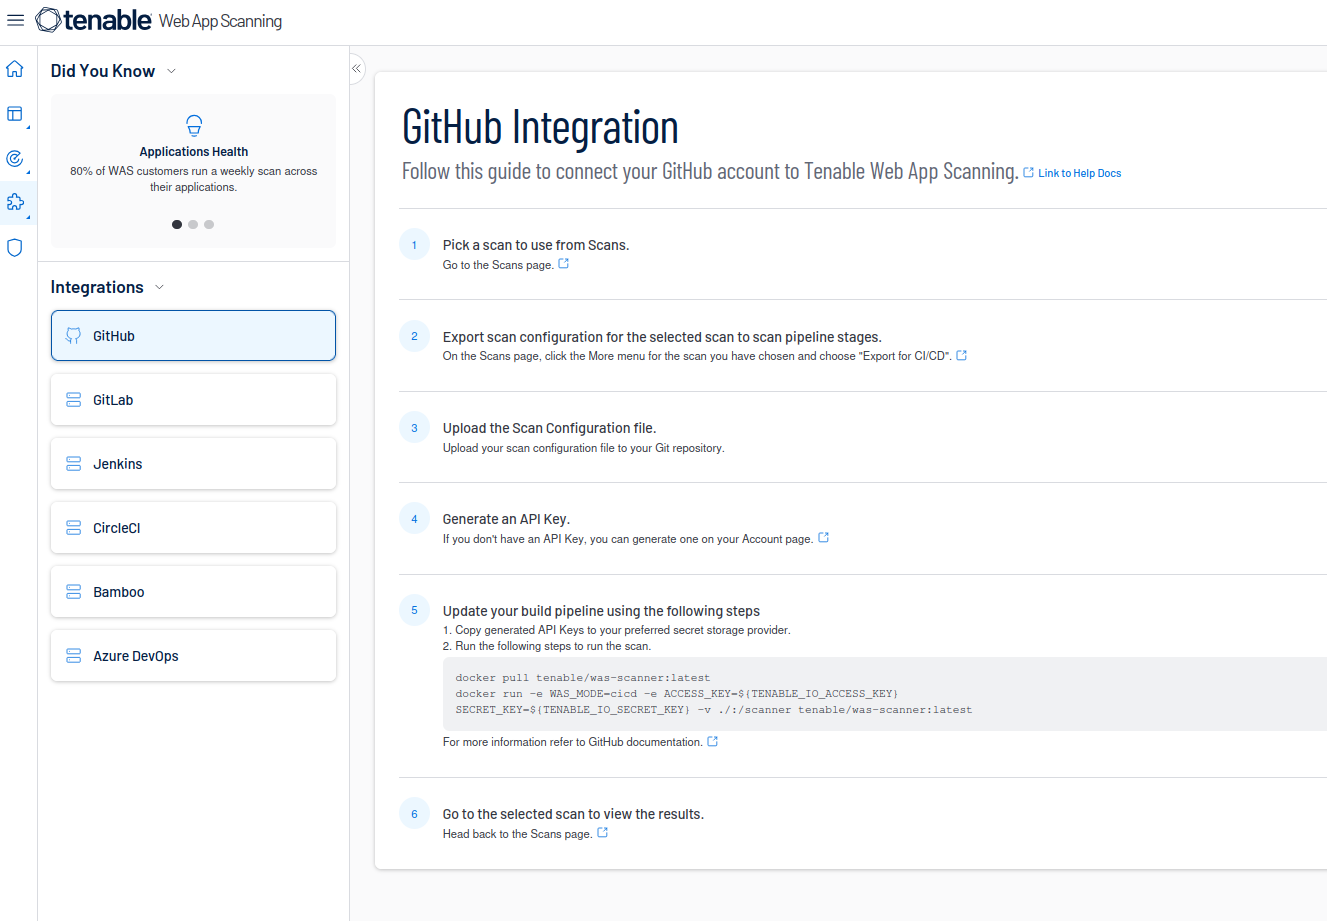
System posiada możliwość wielu różnych integracji, dzięki czemu każda nowa wersja aplikacji może być automatycznie badana na każdym etapie tworzenia