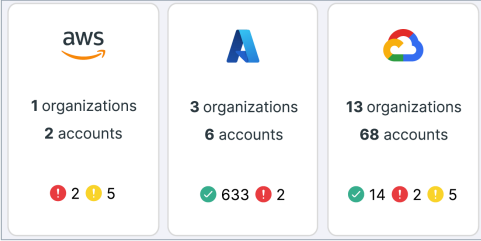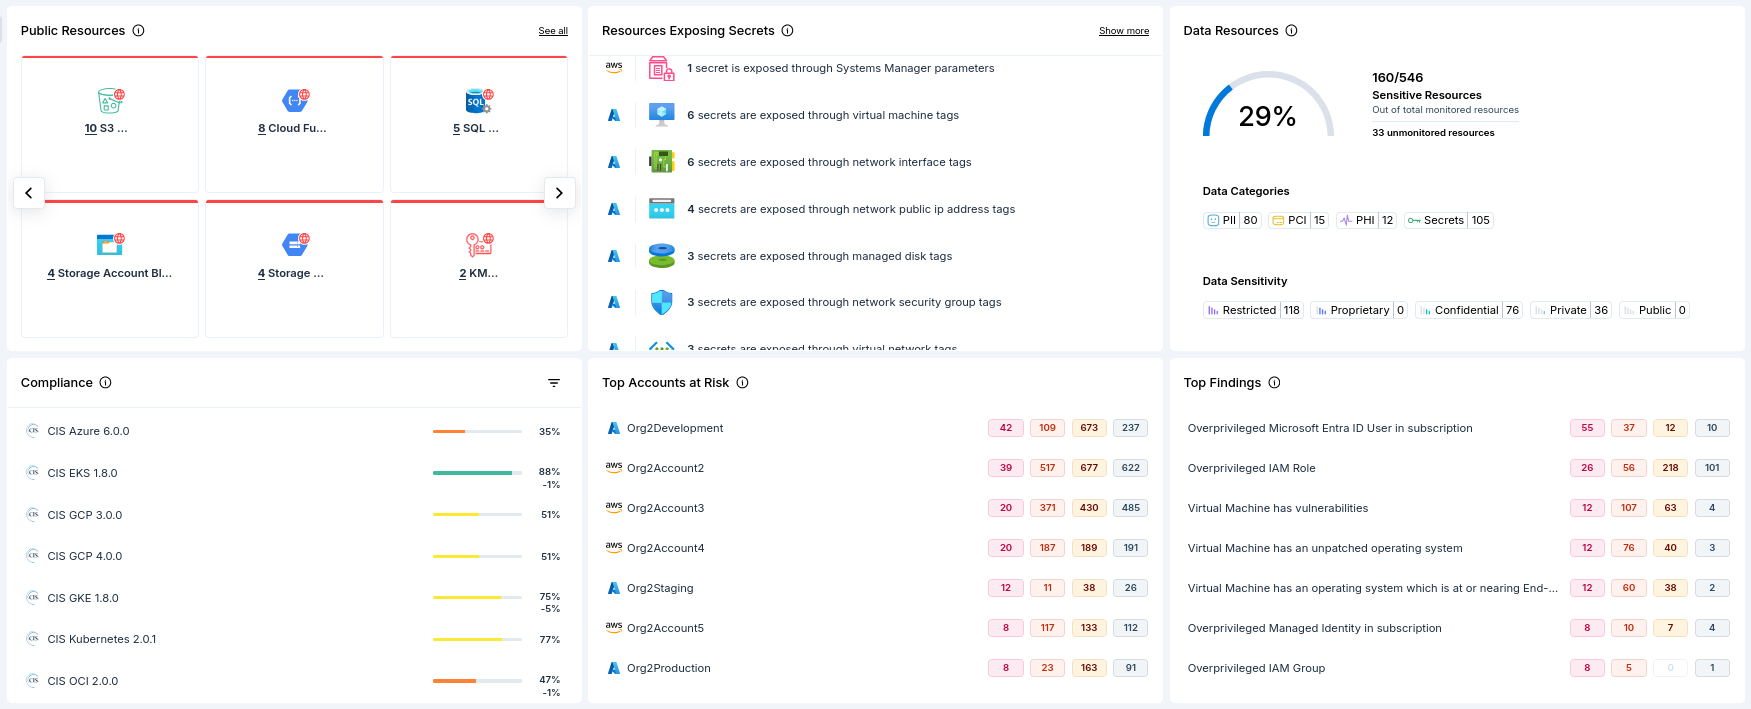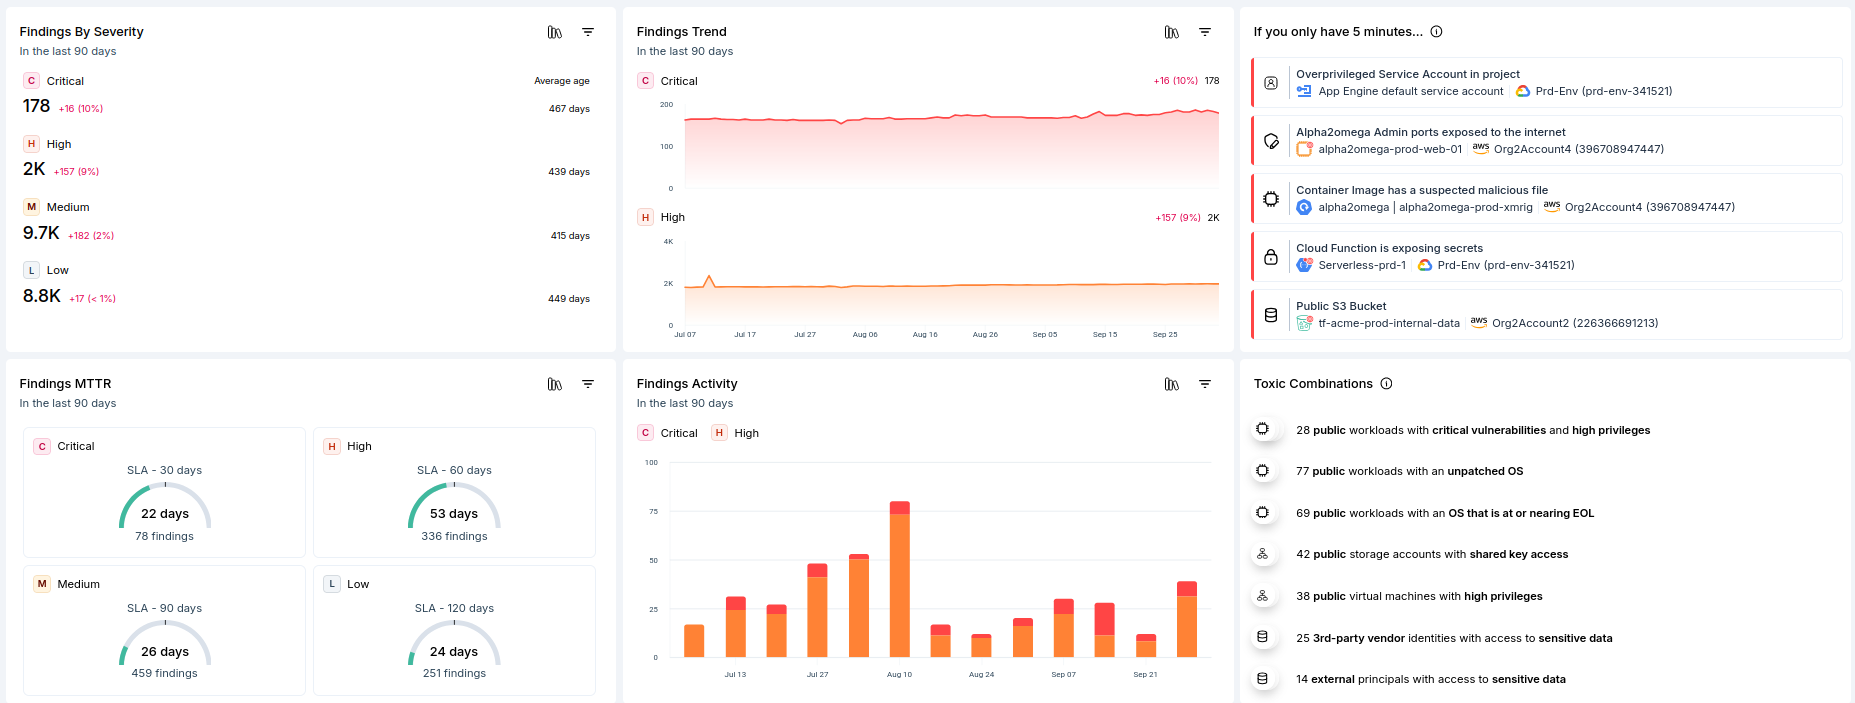
Zintegrowana platforma CNAPP (Cloud-Native Application Protection Platform), która zapewnia pełną widoczność zasobów i zagrożeń, chroniąc infrastrukturę chmurową od etapu pisania kodu aż po środowisko produkcyjne. Rozwiązanie skutecznie eliminuje silosy organizacyjne oraz chroni zasoby w chmurach AWS, Azure, GCP i OCI, automatycznie neutralizując krytyczne podatności, błędy konfiguracyjne oraz nadmiarowe uprawnienia tożsamości.
Model wdrożenia: Chmura (SaaS), bezagentowa i natychmiastowa ochrona zasobów w środowiskach jedno oraz wielochmurowych.
Pełna widoczność zasobów, tożsamości oraz obciążeń działających w różnych środowiskach chmurowych. Scentralizowany widok ułatwia zarządzanie bezpieczeństwem i ogranicza ryzyko wynikające z rozproszonej infrastruktury.
Wykrywanie, monitorowanie, korelacja i klasyfikacja setek alertów, przekształcając je w incydenty wymagające podjęcia działań, oraz uzyskanie wglądu w cały przebieg ataku, aby zneutralizować aktywne zagrożenia i chronić swoje zasoby.
Ochrona obciążeń w chmurze od etapu kompilacji aż po środowisko wdrożeniowe.
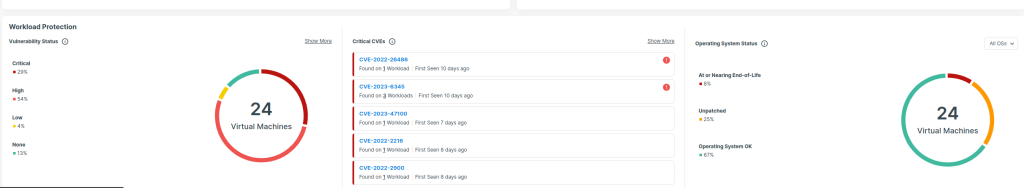
Zabezpieczenie kontenerów, Kubernetes i rozwiązań bezserwerowe. Skanowanie w poszukiwaniu luk w zabezpieczeniach i złośliwego oprogramowania.
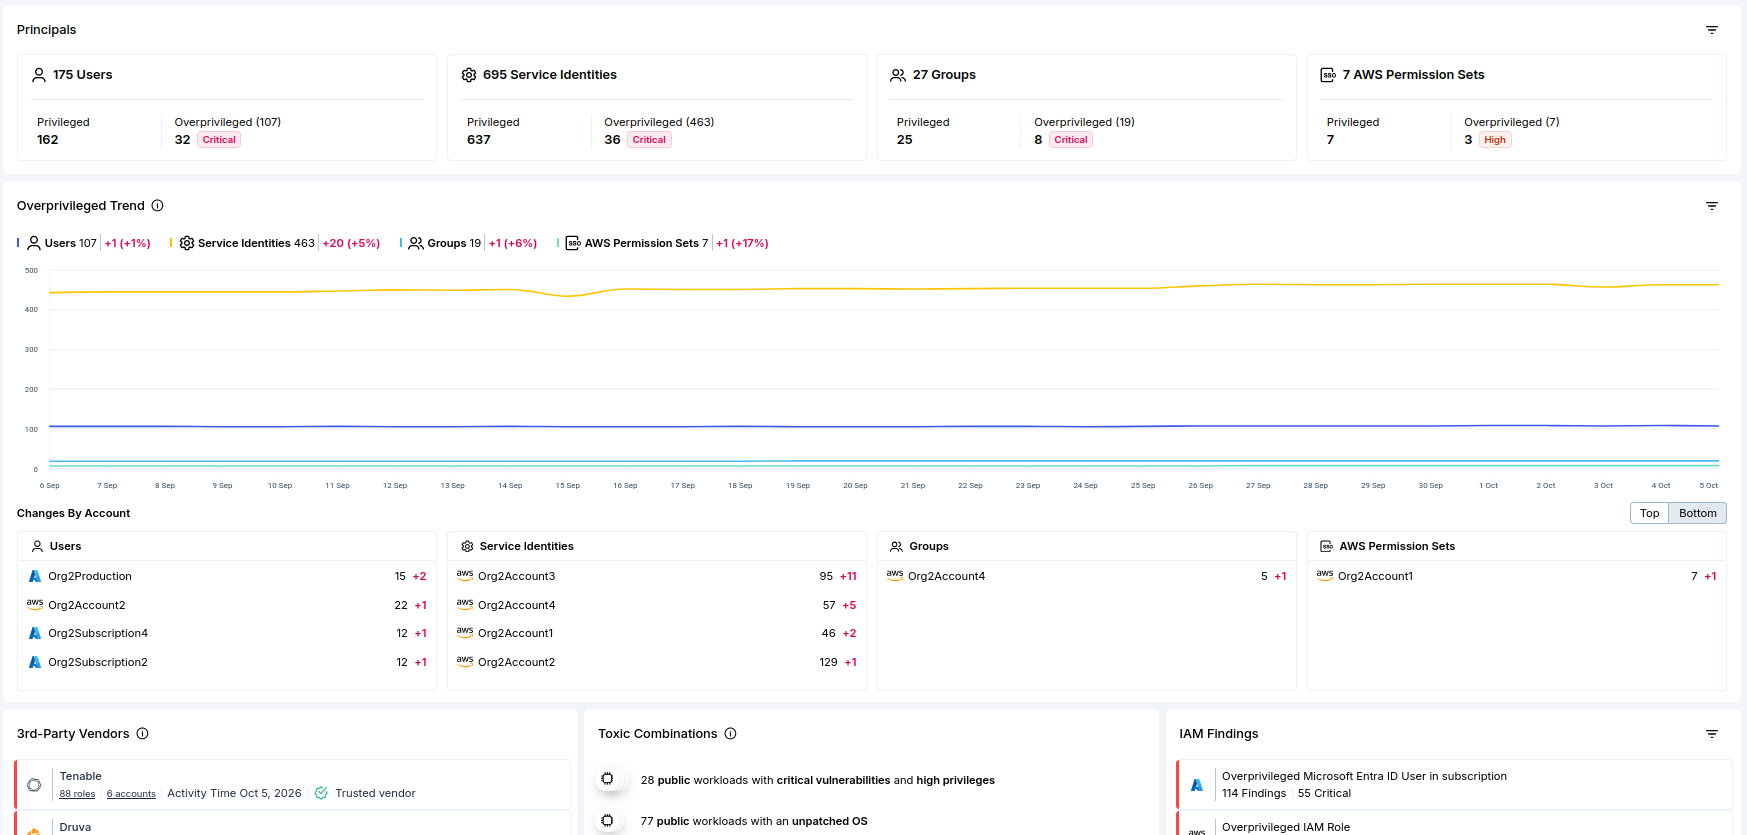
Bezpieczeństwo oparte na tożsamości dzięki rozwiązaniom CIEM i dostępowi typu JIT.
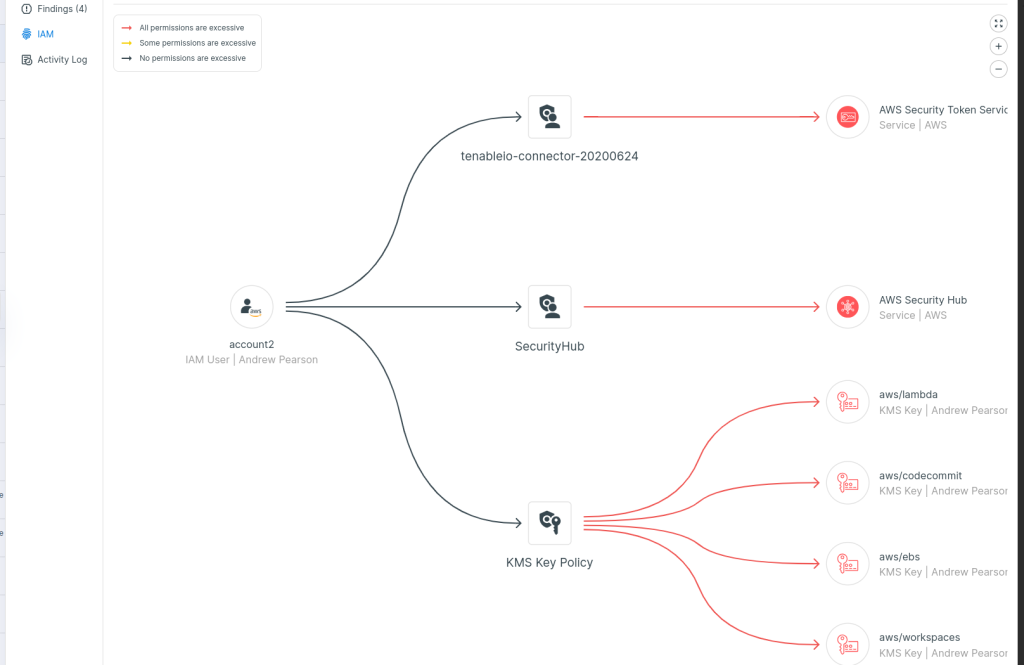
Zarządzanie ryzykiem związanym z tożsamościami w chmurze za pomocą rozwiązania do zarządzania uprawnieniami w infrastrukturze chmurowej (CIEM). Wizualizacja ścieżki dostępu i stosowanie zasady minimalnych uprawnień. Dostęp typu just-in-time (JIT), aby wyeliminować stałe uprawnienia i przyznawać uprawnienia ograniczone czasowo, co pozwoli powstrzymać ruch poprzeczny w chmurze hybrydowej.
Wykrywanie wrażliwych danych i zasobów AI w środowisku wielochmurowym za pomocą rozwiązania do zarządzania stanem bezpieczeństwa danych (DSPM). Identyfikacja kont AI z nadmiernymi uprawnieniami Klasyfikacja ryzyka na podstawie wrażliwości danych, aby zapobiegać wyciekom i zapewnić bezpieczne wprowadzanie innowacji w dziedzinie AI.
Połączenie danych z całego środowiska chmurowego, aby identyfikować najbardziej krytyczne zagrożenia i skutecznie ustalać priorytety działań naprawczych
Tenable CIEM, będący częścią platformy CNAPP, zapewnia pełną kontrolę nad tożsamościami i uprawnieniami w środowiskach chmurowych. Identyfikuje nadmierne uprawnienia, analizuje ryzyko i automatyzuje ich eliminację, pomagając wdrożyć zasadę najmniejszych uprawnień oraz skutecznie zabezpieczyć dostęp do zasobów chmury.
Kubernetes Security Posture Management (KSPM)
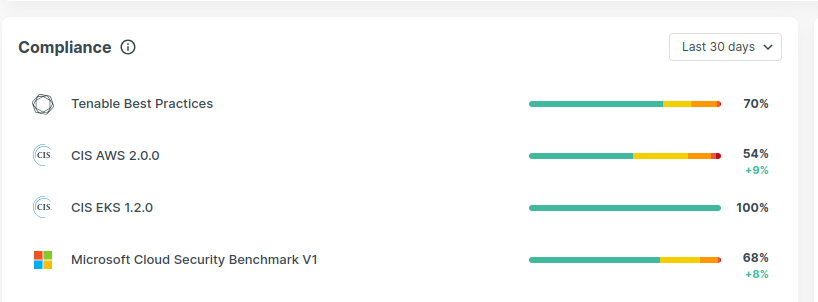
Monitorowanie klastrów Kubernetes pod kątem błędnych konfiguracji i zagrożeń, zapewniając zgodność z najlepszymi praktykami bezpieczeństwa oraz szybkie reagowanie na wykryte problemy.
Bezpieczeństwo infrastruktury jako kodu (IaC)
Wykrywanie błędów konfiguracji już na etapie tworzenia infrastruktury, integrując kontrole bezpieczeństwa z procesami CI/CD i zapobiegając wdrażaniu ryzykownych zmian.
Automatyzacja działań naprawczych
Szybkie usuwanie zagrożeń dzięki automatycznym mechanizmom korygowania błędnych konfiguracji i ograniczania ryzyka
Samoobsługowy dostęp just-in-time
Ograniczenie liczby stałych uprawnień administracyjnych, zapewniając użytkownikom bezpieczny dostęp do zasobów wyłącznie na czas wykonywania określonych zadań.