Tenable Security Center

Tenable One

Tenable One to platforma, która łączy dane z różnych obszarów bezpieczeństwa IT i prezentuje je w jednym miejscu. Dzięki pełnej widoczności zasobów, podatności, środowisk chmurowych, aplikacji oraz uprawnień użytkowników organizacja może szybciej identyfikować zagrożenia, skuteczniej zarządzać ryzykiem i podejmować lepsze decyzje dotyczące cyberbezpieczeństwa. 

Model wdrożenia: Chmura (SaaS), komponenty modułowe mogą działać hybrydowo (np. Security Center Plus on-premise jako źródło danych)
Widoczność całej powierzchni ataku

Pełny i wiarygodny obraz swojej powierzchni ataku, tak aby żadne zasoby ani narażenia nie umknęły uwadze organizacji.

Koncentracja na tym co najważniejsze

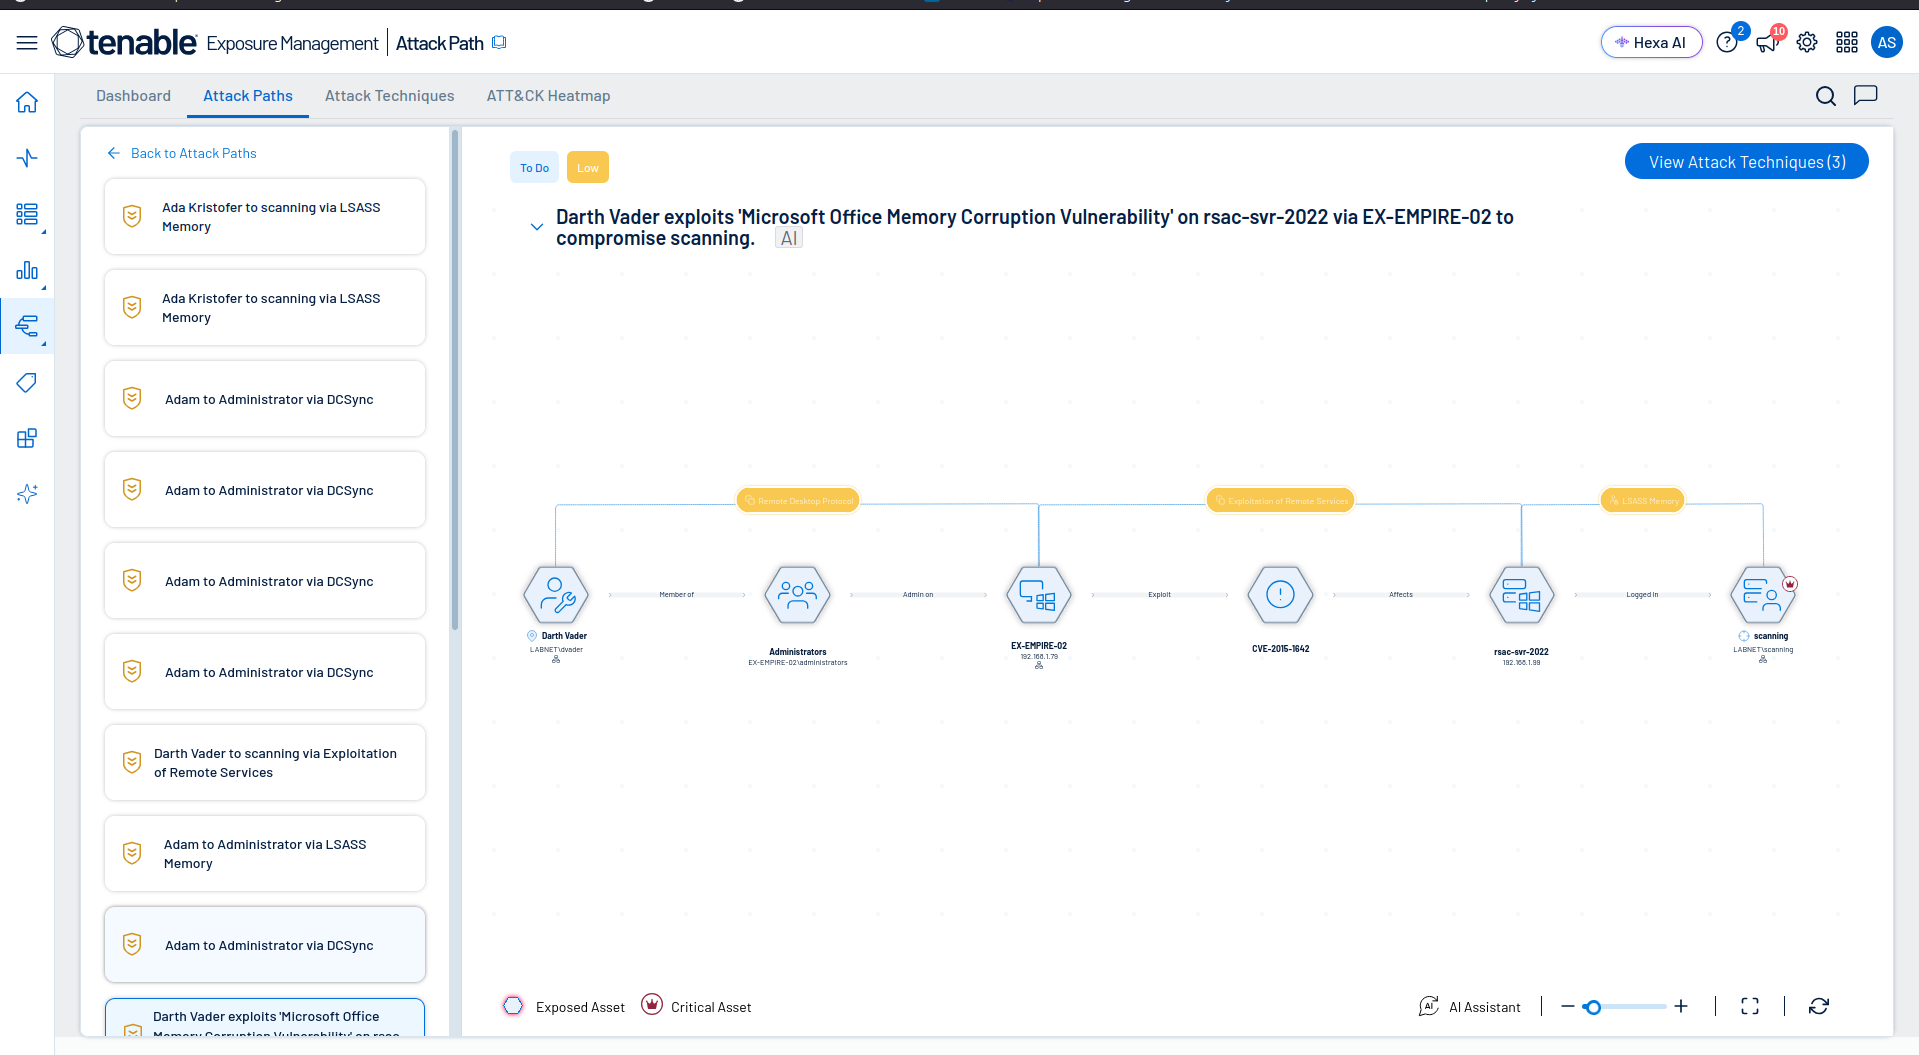
Możliwość podjęcia bezpośrednich działań naprawczych w kluczowych obszarach, które z największym prawdopodobieństwem mogą wpłynąć na działalność organizacji, identyfikując krytyczne ścieżki ataku oraz niebezpieczne kombinacje zagrożeń, prowadzące do najbardziej wrażliwych systemów i danych.

Uproszczona analiza ryzyka

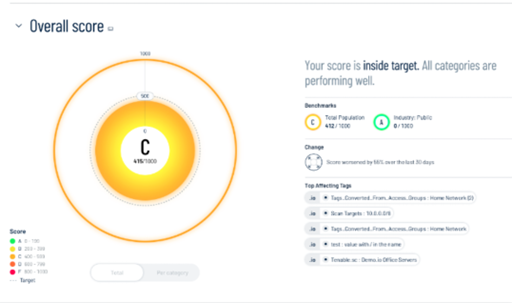
Możliwość oszacowania i przedstawienia w raportach poziomu narażenia dzięki analizom dostosowanym do potrzeb biznesowych, opartym na ujednoliconym, kontekstowym modelu środowiska organizacji, co umożliwi podejmowanie świadomych decyzji, planowanie strategiczne oraz komunikację z kadrą kierowniczą.

Analiza porównawcza

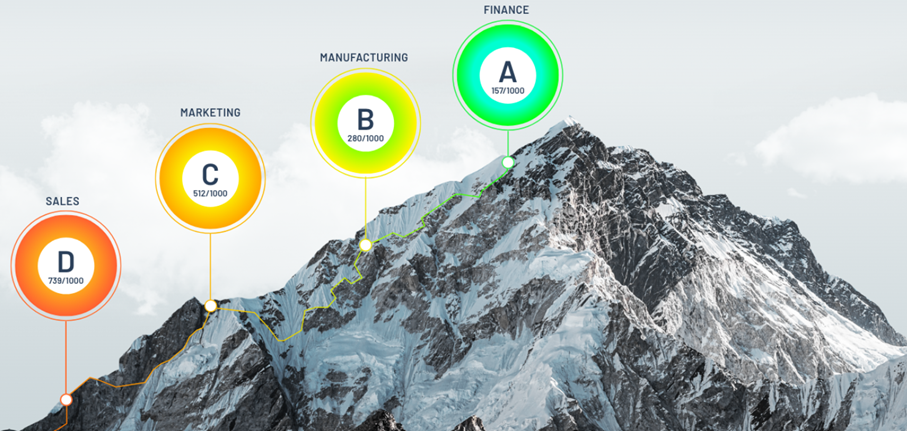
Porównanie poziomu ryzyka pomiędzy jednostkami organizacji, lokalizacjami lub z danymi branżowymi, aby skuteczniej planować inwestycje i rozwijać strategię cyberbezpieczeństwa.

Pełna widoczność środowiska

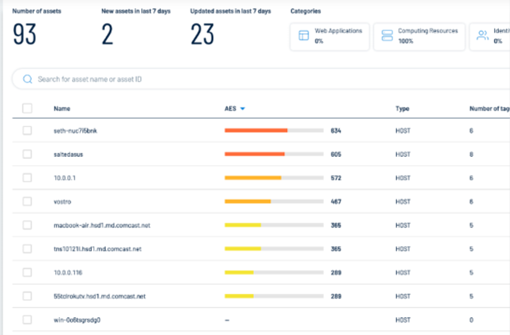
Ujednolicony widok wszystkich zasobów IT, środowisk chmurowych, aplikacji i tożsamości. Platforma identyfikuje podatności, błędne konfiguracje oraz nadmierne uprawnienia, wskazując obszary o najwyższym poziomie ryzyka. 

Inteligentna priorytetyzacja ryzyka

Dane o podatnościach połączone z analizą zagrożeń i kontekstem biznesowym, aby identyfikować najbardziej prawdopodobne ścieżki ataku i skutecznie priorytetyzować działania naprawcze

Raportowanie dla biznesu

Przedstawienie poziomu cyberbezpieczeństwa w formie czytelnych wskaźników i raportów dostosowanych do potrzeb zarządu oraz zespołów bezpieczeństwa. Monitorowanie zmian w czasie i porównanie wyników pomiędzy jednostkami organizacji